建议 | 金融业新型网络数据安全风险形势与应对建议
2026-11-16
暗网数据泄露情报精选周报(2026.11.07-2026.11.13)
2026-11-13
仅一个半月,就有上亿条信息泄露!
2026-11-13
通知 | 工信部:加强智能体终端设备进网管理
2026-11-12
案例 | 涉网络“开盒”、“饭圈”乱象等,最高检发布典型案例
2026-11-11



存储域
数据库加密 诺亚防勒索访问域
数据库防水坝 数据库防火墙 数据库安全审计 动态脱敏流动域
静态脱敏 数据水印 API审计 API防控 医疗防统方运维服务
数据库运维服务 中间件运维服务 国产信创改造服务 驻场运维服务 供数服务安全咨询服务
数据出境安全治理服务 数据安全能力评估认证服务 数据安全风险评估服务 数据安全治理咨询服务 数据分类分级咨询服务 个人信息风险评估服务 数据安全检查服务 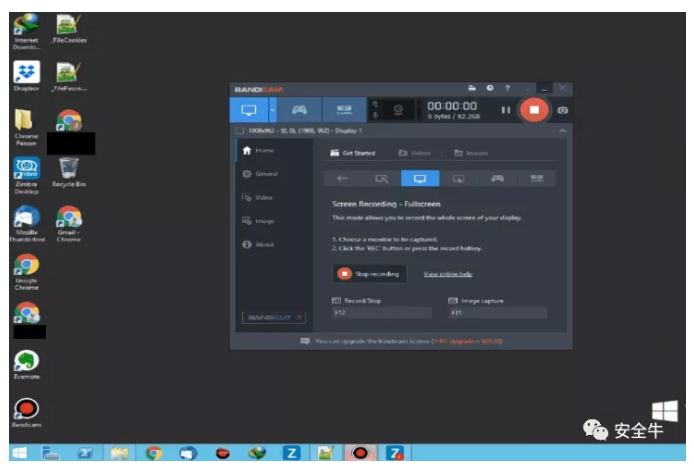
伊朗威胁组织ITG18以针对制药公司和美国总统竞选活动而著名。IBM称该集团为ITG18,而其他安全公司给该组织分配的代号是APT35。
该组织自2013年以来一直处于活动状态,以实施复杂的网络钓鱼攻击而广为人知。
IBM X-Force事件响应情报服务(IRIS)近日发现一台与ITG18关联的服务器,该服务器暴露了超过40GB的培训视频和其他数据。
IBM透露,ITG18运营商的OPSEC故障暴露了ITG18内部工作内容,这对调查黑客组织运营方式有很大帮助。
泄露的培训视频主要内容侧重于如何创建账户、操作员测试访问以及从受攻击的账户中提取数据。
根据视频文件时间戳,这些视频的录制时间在上传到ITG18服务器一天前。
在视频中,操作员解释如何提取与平台关联的各种数据集,包括联系人、照片和相关云存储。
这些视频还包含针对一名伊朗裔美国慈善家和美国国务院官员的个人账户的网络钓鱼未遂攻击信息。
值得注意的是:在ITG18的培训视频中,如果攻击者发现站点有多重身份验证(MFA),则他们停止攻击并转到其他账户。
这凸显了多重身份验证、定期重置密码和使用密码管理器的重要性。
本文转载自安全牛,如有侵权请联系删除
 官方订阅号
 官方服务号
 第59号
 浙公网安备 33010502006954号


