建议 | 金融业新型网络数据安全风险形势与应对建议
2026-11-16
暗网数据泄露情报精选周报(2026.11.07-2026.11.13)
2026-11-13
仅一个半月,就有上亿条信息泄露!
2026-11-13
通知 | 工信部:加强智能体终端设备进网管理
2026-11-12
案例 | 涉网络“开盒”、“饭圈”乱象等,最高检发布典型案例
2026-11-11



存储域
数据库加密 诺亚防勒索访问域
数据库防水坝 数据库防火墙 数据库安全审计 动态脱敏流动域
静态脱敏 数据水印 API审计 API防控 医疗防统方运维服务
数据库运维服务 中间件运维服务 国产信创改造服务 驻场运维服务 供数服务安全咨询服务
数据出境安全治理服务 数据安全能力评估认证服务 数据安全风险评估服务 数据安全治理咨询服务 数据分类分级咨询服务 个人信息风险评估服务 数据安全检查服务 
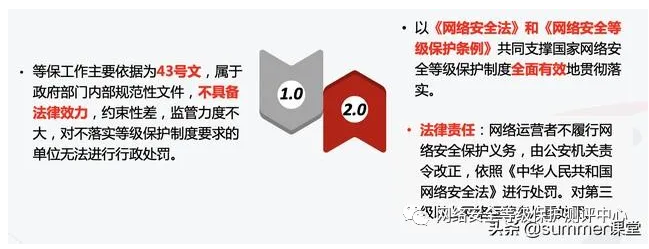
超过80%的网络安全事件(及网络违法案件)都是因为网络运营者自身安全保护重视不够,基本安全保护措施不落实等原因造成。
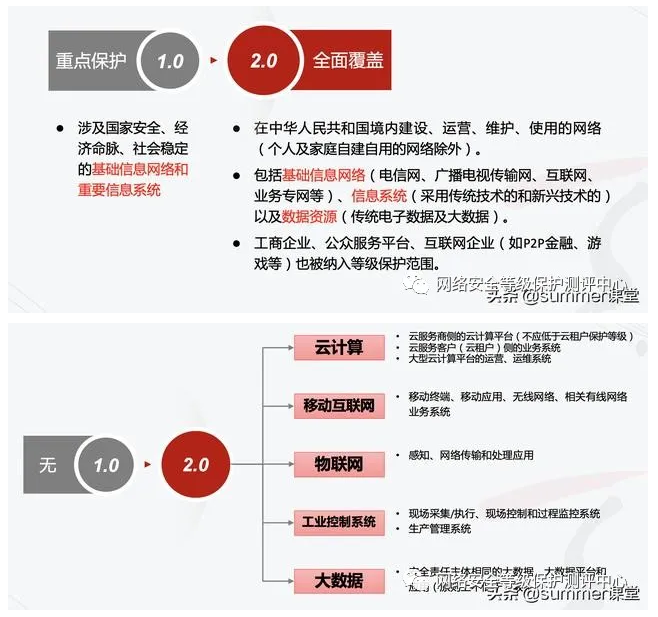
我国山西、广东、上海、四川、重庆、安徽、黑龙江、湖南等地已经出现了网络安全等级保护相关案例,涵盖教育、互联网、医疗、公共服务等领域。被处罚对象发生了未定级备案、未按期进行等级测评、未按规定留存网络日志、未采取防范网络威胁的技术措施、未采取数据保护措施等违法行为。
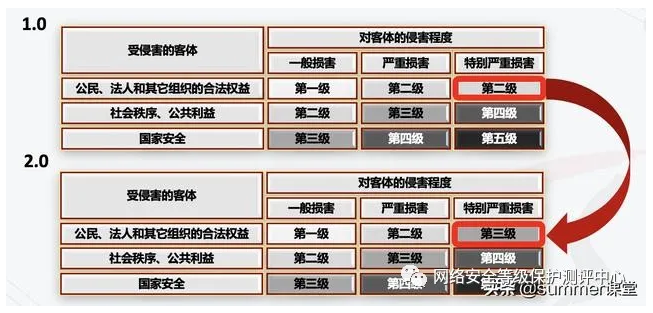
以前很多只需要做等保二级的客户,现在也要做等保三级。
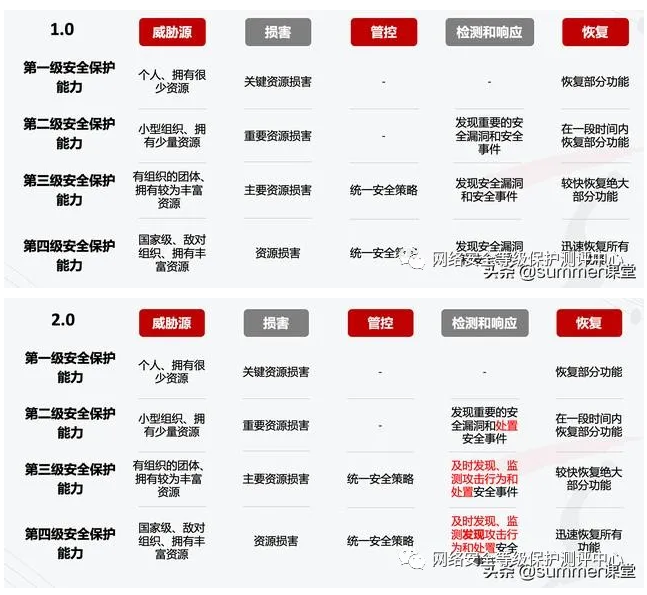
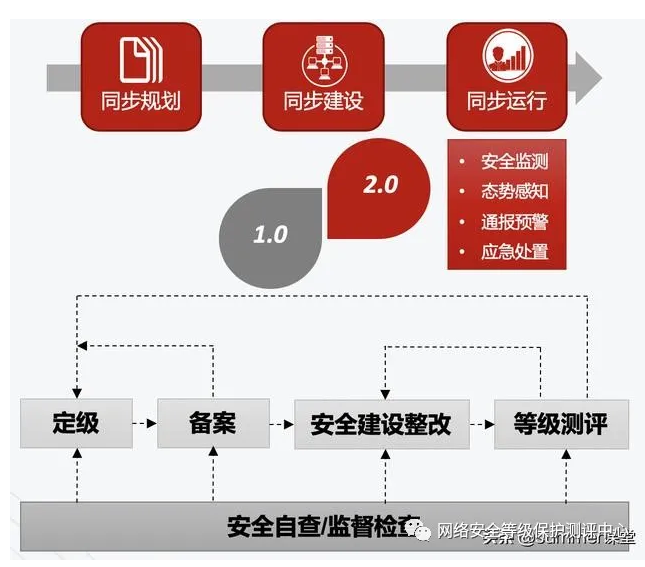
沿用等保1.0的五个规定动作,修改了部分具体工作要求。
强调网络安全的三同步原则(同步规划、同步建设、同步运行)。
增加了技术维护、监测预警和信息通报、数据和信息安全保护、应急处置、审计审核、新技术新应用风险管控等要求。
本文转载自网络安全等级保护测评中心,如有侵权请联系删除
 官方订阅号
 官方服务号
 第59号
 浙公网安备 33010502006954号


