建议 | 金融业新型网络数据安全风险形势与应对建议
2026-11-16
暗网数据泄露情报精选周报(2026.11.07-2026.11.13)
2026-11-13
仅一个半月,就有上亿条信息泄露!
2026-11-13
通知 | 工信部:加强智能体终端设备进网管理
2026-11-12
案例 | 涉网络“开盒”、“饭圈”乱象等,最高检发布典型案例
2026-11-11



存储域
数据库加密 诺亚防勒索访问域
数据库防水坝 数据库防火墙 数据库安全审计 动态脱敏流动域
静态脱敏 数据水印 API审计 API防控 医疗防统方运维服务
数据库运维服务 中间件运维服务 国产信创改造服务 驻场运维服务 供数服务安全咨询服务
数据出境安全治理服务 数据安全能力评估认证服务 数据安全风险评估服务 数据安全治理咨询服务 数据分类分级咨询服务 个人信息风险评估服务 数据安全检查服务Bitglass的最新调查显示,无论粗心还是恶意,员工都可能给组织带来巨大风险。61%的受访者表示在过去12个月中至少有一次内部攻击(22%表示至少有6次单独的攻击)。而一次成功实施的内部攻击(例如内鬼投放勒索软件、数据泄露或者删库跑路),给企业造成的平均损失高达200万美元。
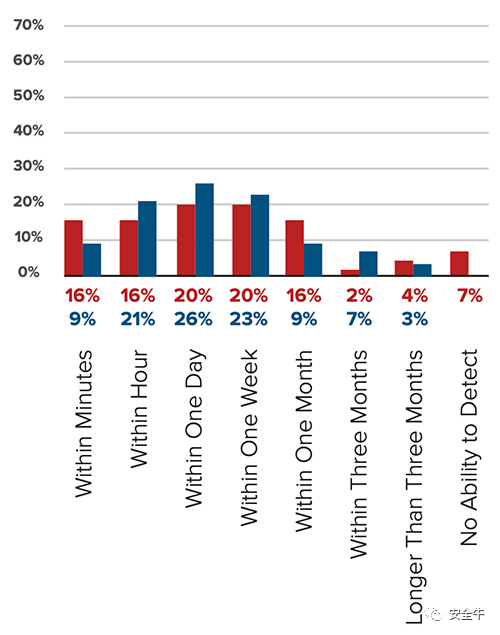
图1:企业从内部攻击恢复的速度
内部威胁越来越具有挑战性
目前,企业正在发生巨变,包括向云的快速迁移以及远程工作和BYOD(自带设备)策略的广泛采用。伴随着这些趋势,抵御内部威胁变得越来越具有挑战性。
大多数组织不能保证能够检测到来自个人设备(82%)或云(50%)的内部威胁,而81%的组织则难以评估内部攻击的影响。
尽管存在这些担忧,很少有受访企业拥有一个单一平台,可为任何交互提供完整,统一的可见性和控制力。
当使用提供不同级别保护的多个脱节的安全工具时,安全专业人员会花费大量时间单独管理每个解决方案。因此,有49%的受访者表示,通常至少需要一周的时间才能发现内部攻击。此外,有44%的受访者表示,通常在组织从内部攻击中恢复需要至少一周的时间。
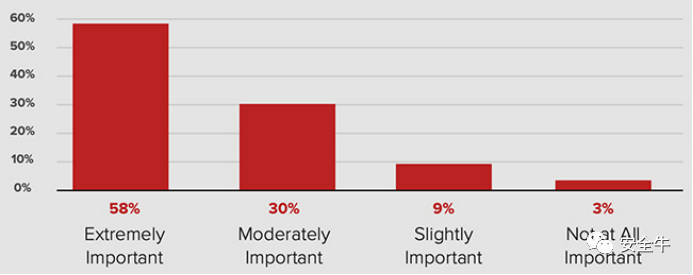
图2:对于应对内部威胁来说,对所有资产和基础设施的可视性和统一管控的重要性有多高?
安全预算正在减少
尽管在新冠病毒大流行之前企业已经在使用有限的安全预算,但是现在要求安全团队以更少的钱做更多的事情。明年73%的公司安全预算正在减少或保持稳定。
“企业关键数据泄露和业务运营中断是内幕攻击造成的最严重的两个损失。”Bitglass首席技术官Kahol指出。
“除了品牌损害,补救成本、法律责任和收入损失都是必须避免的严重后果。企业需要一个多方面的安全平台,该平台旨在监视用户行为、保护个人设备、降低业务系统中断时间、成本节省以及防止任何交互泄漏。只有这样,他们才能真正防御内部威胁。”
 官方订阅号
 官方服务号
 第59号
 浙公网安备 33010502006954号


