江苏省公安厅公布“护网—2026”专项工作5起典型案例
2026-09-30
专家解读 | 筑牢政务系统第三方运维中的数据安全防线
2026-09-29
中国民航局、国家数据局联合印发《民航数据治理体系建设实施方案》
2026-09-28
暗网数据泄露情报精选周报(2026.09.19 - 2026.09.24)
2026-09-24
专家解读 | 以规范透明、独立公正的数据产权登记服务 赋能数据要素合规高效流通
2026-09-24



存储域
数据库加密 诺亚防勒索访问域
数据库防水坝 数据库防火墙 数据库安全审计 动态脱敏流动域
静态脱敏 数据水印 API审计 API防控 医疗防统方运维服务
数据库运维服务 中间件运维服务 国产信创改造服务 驻场运维服务 供数服务安全咨询服务
数据出境安全治理服务 数据安全能力评估认证服务 数据安全风险评估服务 数据安全治理咨询服务 数据分类分级咨询服务 个人信息风险评估服务 数据安全检查服务近日,乌克兰、韩国及美国执法部门合作开展一项国际行动,乌克兰警方出手逮捕了至少6名与Clop勒索软件团伙有关的人士。
联合执法部门关闭了勒索软件团伙在攻击活动中使用的基础设施,还对基辅的21套房屋展开搜查。
乌克兰网络警察部门报告称,“网络警察部门及国家警察主要调查部门的人员对黑客组织进行了揭露。作为这项由国际武警组织(IGCI)推进及协调、与韩国与美国执法官员合作完成的国际联合行动的一部分,嫌犯已被顺利控制。此次抓获的嫌犯曾参与跨国网络攻击,目前已确定有6名被告曾对美国及韩国多家企业的服务器发动勒索软件等恶意软件攻击。”
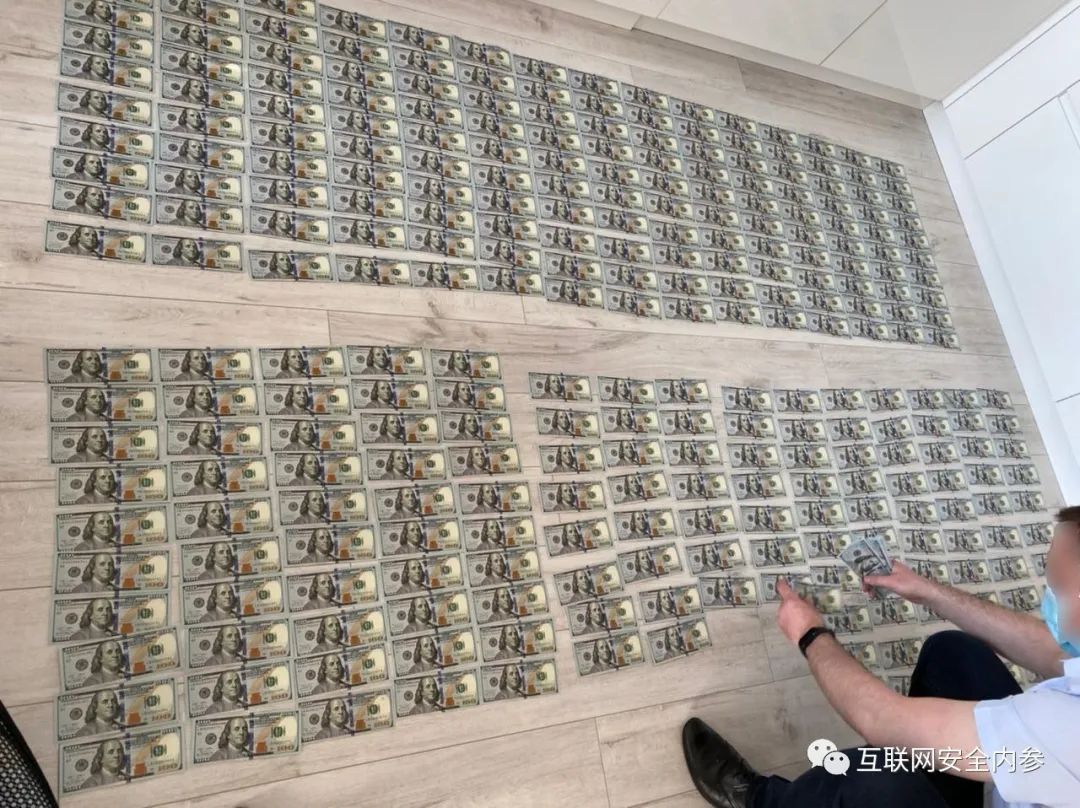
警方还查获了犯罪分子使用的计算机、智能手机与服务器设备,500万乌克兰格里夫纳(折合18万美元以上)现金以及多辆汽车,包括特斯拉、奔驰与雷克萨斯等品牌。
Clop勒索软件团伙自2019年2月以来一直频频作案,曾先后针对多个组织及高校发动攻势。与其他勒索软件团伙一样,Clop也采取了双重勒索模式,在加密受害者数据之余、还威胁将窃取到的敏感数据发布至泄密网站之上。
2021年2月,FireEye公司研究人员报告了Clop团伙与FIN11网络犯罪组织之间的合作。FireEye公司发现FIN11黑客在Clop泄密网站上发布了来自Accellion FTA的客户数据。
根据乌克兰警方的介绍,Clop勒索软件团伙曾于2019年感染了四家韩国企业并索取大笔赎金。他们使用的恶意软件总计感染了810台内部服务器与员工个人电脑,导致受害者被迫中断运营。
警方解释道,“黑客将带有恶意文件的电子邮件发送至企业员工邮箱,对方打开受感染文件后,该程序会依次从分发服务器处下载其他程序,并通过远程管理程序Flawed Ammyy RAT全面感染受害者的计算机。”
“嫌犯还通过远程访问激活了恶意软件Cobalt Strike,借此获取关于受感染服务器的更多漏洞信息以供进一步入侵。在巨大的压力之下,受害者只能选择破财免灾,以加密货币的形式缴纳了赎金。”
根据警方的介绍,Clop勒索软件团伙造成的总损失高达5亿美元。
目前被捕的勒索团伙成员有可能面临最高8年的入狱监禁。
本文来自安全内参,如有侵权联系删除
 官方订阅号
 官方服务号
 第59号
 浙公网安备 33010502006954号


