美创专家赋能,助力广西新华书店集团提升数据安全意识
2026-11-04
政策 | 国家数据局召开行业高质量数据集链主工作座谈会 深化高质量数据集建设“以需定供”“以用促建”
2026-11-04
护网—2026 | 网警聚焦不履行数据安全保护义务或网络安全保护义务违法行为,依法作出行政处罚
2026-11-03
技术赋能与风险衍生:人民银行数据安全管理的挑战与应对策略
2026-11-02
暗网数据泄露情报精选周报(2026.10.24-2026.10.30)
2026-10-30

存储域
数据库加密 诺亚防勒索访问域
数据库防水坝 数据库防火墙 数据库安全审计 动态脱敏流动域
静态脱敏 数据水印 API审计 API防控 医疗防统方运维服务
数据库运维服务 中间件运维服务 国产信创改造服务 驻场运维服务 供数服务安全咨询服务
数据出境安全治理服务 数据安全能力评估认证服务 数据安全风险评估服务 数据安全治理咨询服务 数据分类分级咨询服务 个人信息风险评估服务 数据安全检查服务根据互联网犯罪投诉中心(IC3)2021年互联网犯罪报告,美国联邦调查局(FBI)表示,勒索软件团伙去年已经攻击了至少649个美国关键基础设施组织的网络。
但是,鉴于FBI仅在2021年6月才开始跟踪报告关键基础设施的勒索软件事件,实际数字可能更高。
此外,如果受害者没有向FBI的互联网犯罪投诉中心(IC3)提出投诉,则FBI不会将攻击纳入其统计数据。
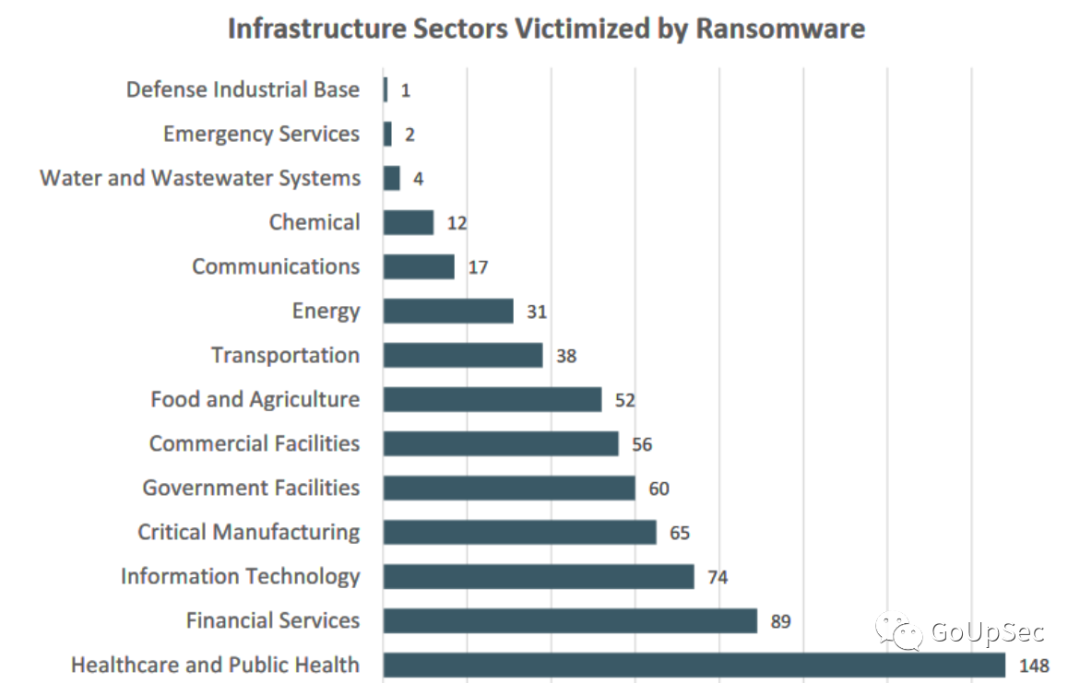
“在16个关键基础设施部门中,IC3报告显示,2021年有14个关键基础设施领域遭受过至少一次勒索软件攻击。”
自12月以来,FBI还透露,勒索软件团伙Ragnar Locker入侵了至少52个关键基础设施网络,勒索软件Cuba入侵了至少49个美国关键基础设施实体,而勒索软件团伙BlackByte攻击了至少另外三个。
以下为FBI公布的美国关键基础设施勒索软件攻击行业分布统计,其中医疗、金融和IT行业排名靠前:
根据攻击次数统计,入侵关键基础设施前三大勒索软件团伙分别是CONTI(攻击了87个目标)、LockBit(58个)和REvil/Sodinokibi(51个)。
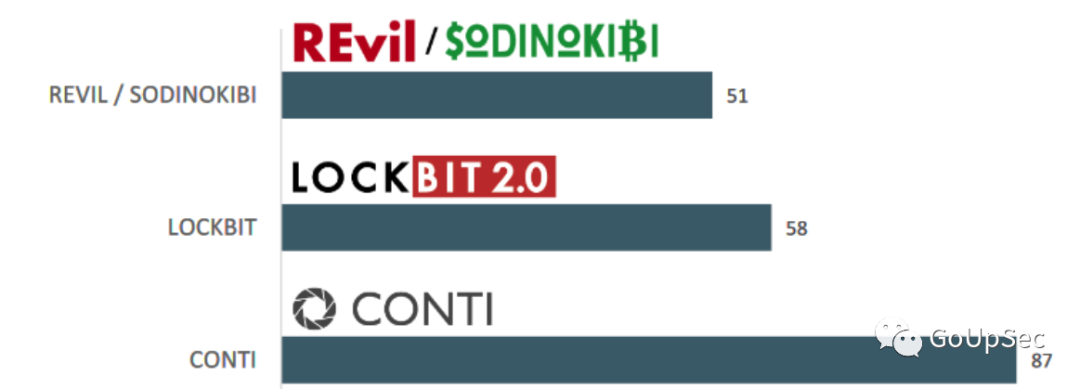
这些勒索软件组织的运营者对某些行业的打击比其他行业多,其中CONTI最常攻击的关键基础设施行业是制造、商业设施以及食品和农业部门。
LockBit勒索软件更常针对政府设施、医疗公共卫生以及金融服务部门。而REvil/Sodinokibi则主要针对金融服务、信息技术、医疗和公共卫生领域。
FBI表示,它不鼓励支付赎金,因为受害者无法保证这能防止未来的攻击或被盗数据的泄露。相反,支付赎金将进一步激励勒索软件团伙瞄准更多受害者,并激励其他网络犯罪集团加入并发动勒索软件攻击。
在IC3的2021年互联网犯罪报告中,FBI补充说,它“预计2022年关键基础设施受害的人数会增加”。
FBI补充说:“2021年互联网犯罪报告包括来自847376起疑似互联网犯罪投诉的信息——比2020年增加了7%——报告的损失超过69亿美元。”
“2021年受害者报告最多的三大网络犯罪是网络钓鱼诈骗、不付款/不交付诈骗和个人数据泄露。”
本文来自安全内参,如有侵权联系删除
 官方订阅号
 官方服务号
 第59号
 浙公网安备 33010502006954号


