新品|美创发布诺亚星盾终端数据安全
2026-11-10
演讲 | 李强在2026年世界互联网大会乌镇峰会开幕式上的主旨演讲(全文)
2026-11-10
国家数据局:将实施新一轮“数据要素×”三年行动
2026-11-09
暗网数据泄露情报精选周报(2026.10.31-2026.11.06)
2026-11-06
新品|美创AI数据安全一体化平台AIDSC正式发布
2026-11-06



存储域
数据库加密 诺亚防勒索访问域
数据库防水坝 数据库防火墙 数据库安全审计 动态脱敏流动域
静态脱敏 数据水印 API审计 API防控 医疗防统方运维服务
数据库运维服务 中间件运维服务 国产信创改造服务 驻场运维服务 供数服务安全咨询服务
数据出境安全治理服务 数据安全能力评估认证服务 数据安全风险评估服务 数据安全治理咨询服务 数据分类分级咨询服务 个人信息风险评估服务 数据安全检查服务终端作为人员、应用、数据交汇的关键节点,已成为数据泄露风险高发地带。
在近日召开的浙江乌镇2026年世界互联网大会“互联网之光”博览会数智创新发布——“网络空间安全治理”发布会暨产业对接活动上,杭州美创科技股份有限公司(以下简称“美创科技”)正式发布“诺亚星盾终端数据安全”,聚焦终端数据的安全使用与流转。
随着数字化业务不断深入,终端成为人员使用应用、处理和传递数据的重要节点。资料从业务系统进入办公电脑后,经历打开、编辑、对外交付乃至二次流转等操作,相关人员、使用的应用和文件接收环境不断变化。
治理难点主要集中在三个断点:资产分布散乱,敏感文件分散在不同设备,策略缺少明确对象;访问边界模糊,人员、设备与资源关系复杂,越权访问和横向移动难以限制,授权缺少连续判断;流转通道分散,复制、导出、外设等出口多,数据离开后难以追溯,处置缺少完整证据。
如何在保障正常业务协作的同时,降低核心资料被未授权查看、篡改或外泄的风险,这是企业终端数据安全管理绕不开的课题。
美创诺亚星盾以可信为基础,管控终端数据访问与流转。产品将终端资产、用户身份、应用关系与数据使用过程关联起来,通过终端资产治理、访问边界控制、数据流转管控、安全运营闭环等核心能力,阻断违规外发与风险扩散,保障数据在终端上的安全有序流转。
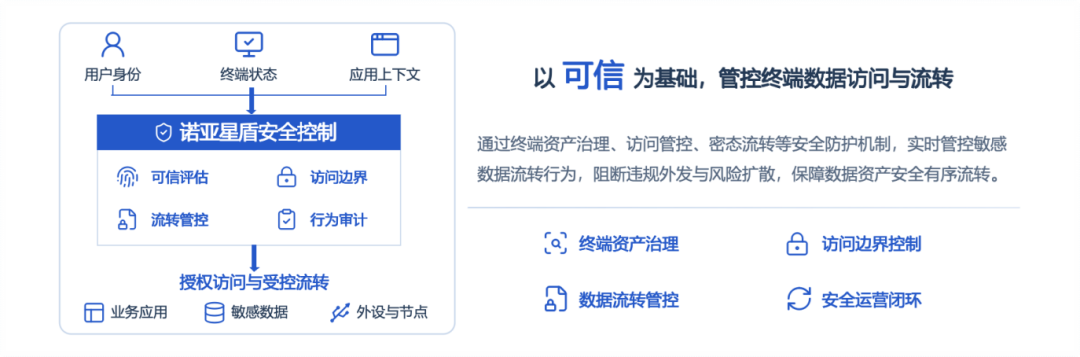
终端资产治理
让策略有据可依
美创诺亚星盾产品通过多种方式识别终端及其关联应用,并持续更新资产信息。在此基础上,产品围绕资产属性、活跃状态、所属网络区域及安全与重要程度等维度进行智能打标,让终端的类型、状态和管理重点更加清晰。同时,对终端资产从资产活跃合理性、操作风险、性能稳定性和风险暴露等方面开展可信评估。最终形成可用于策略判断的终端资产画像,为后续访问控制与数据流转提供依据。
访问边界控制
让使用权限更加清晰
在终端上发生数据访问时,产品结合用户身份、终端状态、应用上下文和行为特征进行综合判断。围绕可信终端准入、最小授权和行为基线,对访问行为进行分层管理,并根据策略给出允许、受限或阻断等处理结果,降低越权访问和异常操作带来的风险。
数据流转管控
让数据流转可约束
针对剪贴板、应用分享、导出、打印和外设等数据流转行为,产品结合文件属性、发送方式、接收节点和授权条件执行相应策略。对于采用密态保护的文件,获得相应使用授权的接收方可以解密使用;如果文件被再次转发给未获授权的接收方,对方无法解密读取,从而让文件在后续流转中继续受到保护。
安全运营闭环
让风险处置持续改进
美创诺亚星盾产品围绕风险发现、事件研判、联动处置和复盘优化,将用户、终端、应用、数据与操作记录关联起来,帮助追踪风险路径、判断影响范围,并根据事件处置结果调整后续策略,推动风险治理持续改进。
从一份《项目合作方案》看协作过程中的安全控制
发布会现场,美创科技专家毕聪以一份《项目合作方案》为例,介绍美创诺亚星盾如何融入日常协作中的数据安全管理。
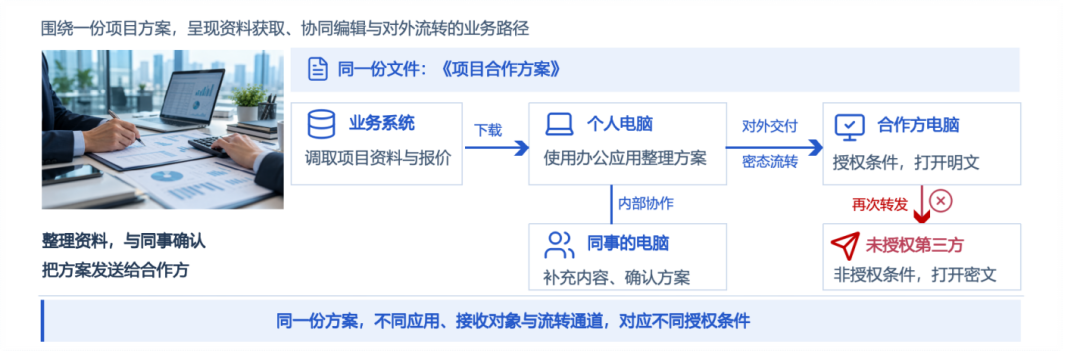
资料从业务系统导出至终端时,校验导出、另存为等操作是否合规,是否允许执行;
保存到终端后的本地编辑阶段,校验当前应用是否有权读取或修改;
对外发送时,校验发送通道、接收环境和授权条件,判断是否允许外发;
文件流转交付合作方时,采用密态流转保护机制。授权用户可解密使用;
再次转发给未授权对象,文件保持密态不可读取。
上述过程展示了美创诺亚星盾如何覆盖资料从终端使用到对外交付及后续流转的关键环节,在支持正常协作的同时,降低资料被外泄和篡改的风险。
面向持续变化的终端环境与业务协作方式,美创诺亚星盾将终端资产、访问行为、数据流转和风险处置连接起来,帮助企业构建可信终端边界,保障数据安全流转。
 官方订阅号
 官方服务号
 第59号
 浙公网安备 33010502006954号


