美创参编|《智能体安全护栏能力要求》发布
2026-11-17
前沿 | 医疗机构网络信息安全主要风险分析及对策建议
2026-11-17
建议 | 金融业新型网络数据安全风险形势与应对建议
2026-11-16
暗网数据泄露情报精选周报(2026.11.07-2026.11.13)
2026-11-13
仅一个半月,就有上亿条信息泄露!
2026-11-13



存储域
数据库加密 诺亚防勒索访问域
数据库防水坝 数据库防火墙 数据库安全审计 动态脱敏流动域
静态脱敏 数据水印 API审计 API防控 医疗防统方运维服务
数据库运维服务 中间件运维服务 国产信创改造服务 驻场运维服务 供数服务安全咨询服务
数据出境安全治理服务 数据安全能力评估认证服务 数据安全风险评估服务 数据安全治理咨询服务 数据分类分级咨询服务 个人信息风险评估服务 数据安全检查服务
导语:在“以人为本”的2020年RSAC安全大会上,漏洞管理依然是关注焦点。对于整个网络安全行业来说,未来几年面临的重大趋势和机遇如下:新冠疫情后的远程办公成为新常态;去中心化组织和新的劳动力分配方式兴起;数字化转型放大安全威胁;新基建的“安全设计”;威胁情报、SOAR、零信任架构与漏洞管理的融合发展…
作为网络安全的重中之重,漏洞管理也面临着效率和成熟度的一次变革, 而工具选型、成熟度模型、落地措施则是实现高校漏洞管理的重要议题。面对企业信息化建设和安全管理中上述常见的漏洞管理相关问题和需求,安全牛轻报告系列推出了《2020年高效漏洞管理现状与趋势报告》,内容亮点如下:
一、疫情下的网络安全
2020年注定是不平凡的一年,随着新冠疫情的爆发,各大远程办公业务出现了爆炸式增长,蓄积已久的远程办公时代提前到来。然而,伴随而来的是网络漏洞数量激增,网络病毒、黑客攻击迅速升级。可以说,没有网络安全漏洞,就没有网络攻击与网络威胁。
二、2019年重大漏洞盘点
根据《瑞星2019年中国网络安全报告》,2019年被黑客利用的十大漏洞中,90%的攻击来自如下四个漏洞:
·CVE-2014-6332 IE远程代码执行漏洞
·CVE-2016-7255 Win32k特权提升漏洞
·CVE-2017-11882 Office远程代码执行漏洞
·CVE-2010-2568漏洞
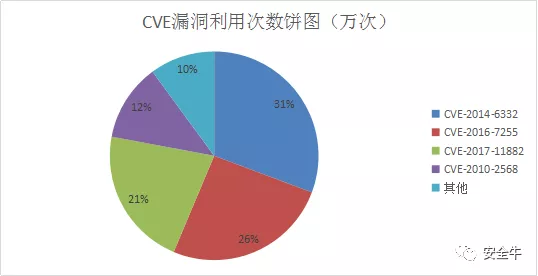
图 1 2019年被黑客利用的十大漏洞
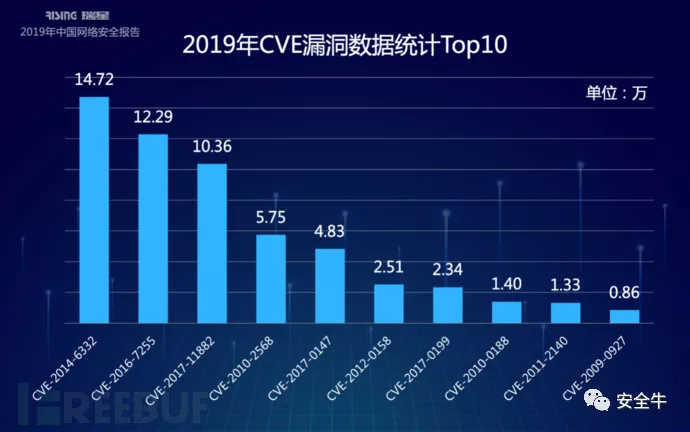
图 2 瑞星公司评选出的2019年CVE漏洞利用Top10
三、2019年全球受网络攻击行业排名
根据《X-Force威胁情报指数2020》报告的描述:2019年零售业跃居第二大受攻击行业,与金融服务业的竞争非常激烈,金融服务业已连续第四年保持高位。
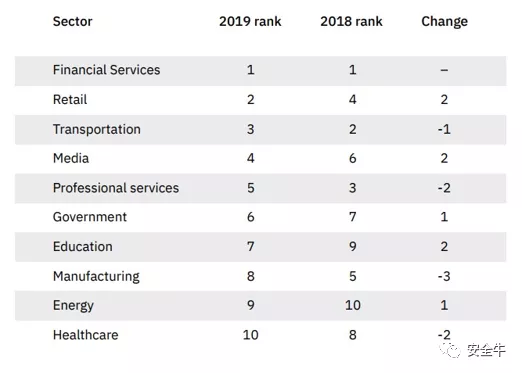
图 3 遭受网络攻击最严重的的10大行业排名
四、2020年漏洞管理新趋势
01
威胁情报与漏洞管理
《威胁情报手册》(第二版)告诉我们:“过去的十年中,尽管每年出现大量的攻击和威胁,但是它们中只有很小的比例是源于安全漏洞”。
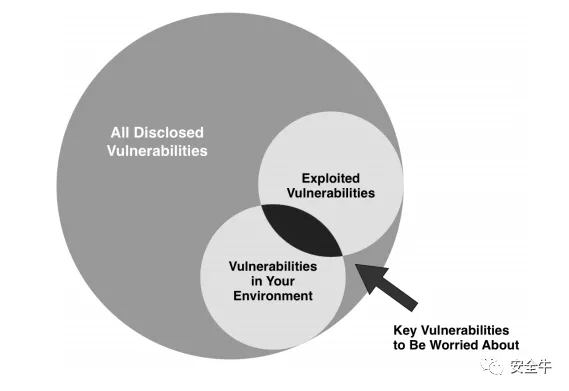
图 4需要引起注意的关键漏洞
《威胁情报手册》给我们的建议:
·0-Day不代表最高的优先级;
·争取时间是关键;
·严重程度评级可能会产生误导;
·评估风险的最有效方法是综合分析。
02
SOAR与漏洞管理
SOAR的概念来自于Gartener,它是指安全编排、自动化及响应,是安全协调和自动化,安全事件响应和威胁情报的结合体。SOAR能给我们带来的:
·更快速的威胁检测
·优化稀缺资源
·实现不可能
五、全球(仅海外部分)漏管工具全景矩阵
我们对Cappterra网站中搜索热度排名Top30的漏洞管理产品进行了分析,将用户感受和产品功能的多项指标归类综合,提取了用户评价总分、产品丰富度两个指标,形成了《2020年漏洞管理工具综合评分表》和《2020年漏洞管理工具导航地图》。
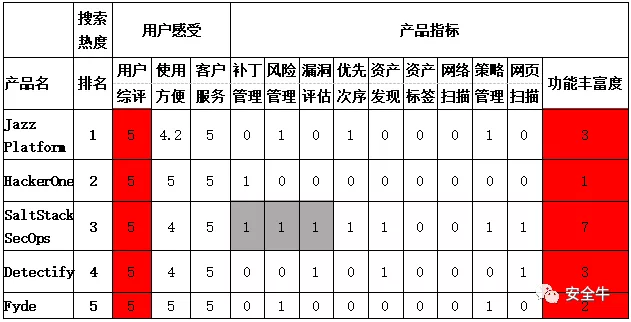
表 1 2020年漏洞管理工具综合评分表(TOP30完整统计表格请参考报告原文)
(注:红色区域代表综合评价指标,绿色区域代表未获得相关数据,灰色区域代表漏扫工具三大重点指标全部得分的产品。)
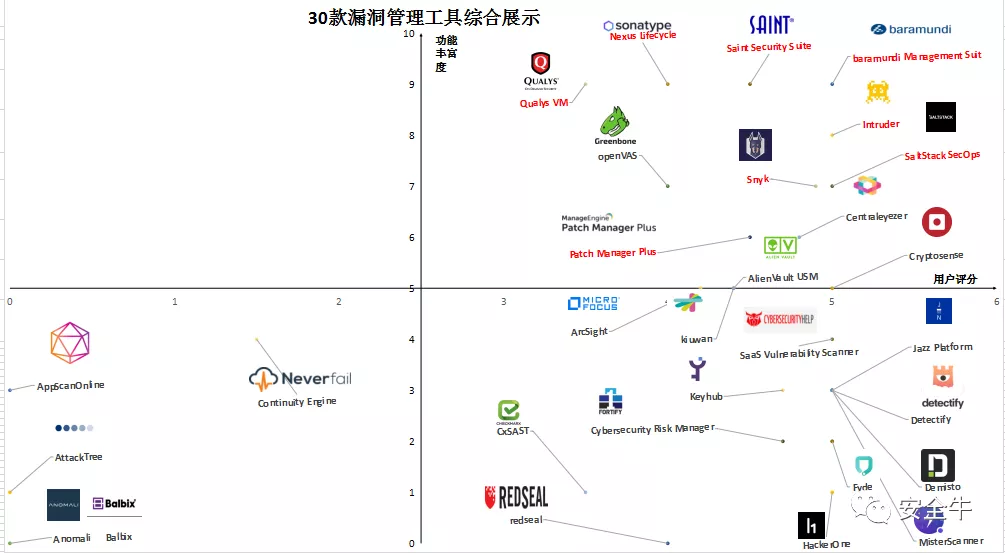
图 5 2020年漏洞管理工具选购导航地图
(注:横轴表示用户评分,纵轴表示功能丰富度,红色文字为漏洞管理工具三大主要功能满分)
六、漏洞管理成熟度模型
漏洞管理成熟度模型是为了帮助企业衡量其漏洞管理水平的成熟度,漏洞管理成熟度模型主要包括如下5个阶段:
1、“初始阶段”。处在这一阶段的公司企业要么没有任何漏洞管理措施,要么只做临时性的测试。
2、“已管理阶段”。处于这个阶段的企业可以自发在内部开展漏洞扫描工作,每周或者每月固定开展,但是往往是为了应对外部监管。
3、“已定义阶段”。该阶段的漏洞管理工作为公司所理解,也受到管理层的一定支持,漏洞扫描更为频繁。
4、“量化管理阶段”。处在这一阶段的公司企业有可量化、可度量的指标,定义可接受的风险水平。
5、“优化管理阶段”。在这一阶段,使用第四阶段定义的度量指标用实现管理提升和优化,所有的优化指标都用于减少组织的受攻击面。
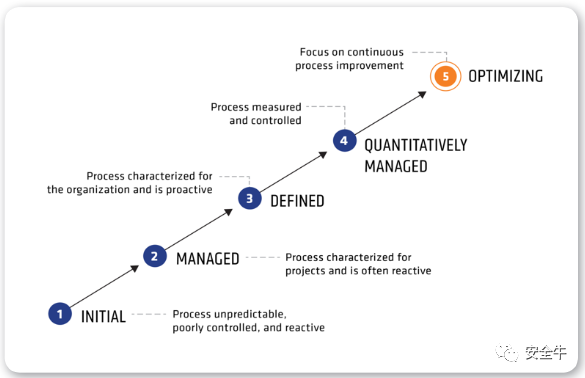
图 6 漏洞管理成熟度模型示意图
七、漏洞管理措施如何落地
关于漏洞管理,安全牛为您提供了7个原则和6个锦囊,给企业安全漏洞管理提供一些借鉴的经验。
7个原则是:
·赢得高层支持
·以资产发现为基本点
·高频扫描
·融入业务环境
·例外不是借口
·指标化管理
·漏洞修复重在流程整合
6个锦囊是:
·对关键资产清单进行及时更新
·引入威胁情报,为漏洞修复提供支持
·建立相关的安全合规基线
·使用持续的安全评估
·建立漏洞修复优先级排序
·建立自动化漏洞修复方案
八、结语
正如2020年人类世界的这场病毒一样,病毒无法被消灭,只有人类学会免疫,才能更加健康,网络世界中,安全漏洞此消彼长,不能一劳永逸,只有在科学的指引下实现高效管理,网络才会变得更加安全与健壮。正如卡耐基梅隆大学教授Brumley所言:所谓的安全性不是指“安全”或“不安全”,而是取决于你行动的速度。只有高效漏洞管理,才是最有效的漏洞管理。
 官方订阅号
 官方服务号
 第59号
 浙公网安备 33010502006954号


