美创参编|《智能体安全护栏能力要求》发布
2026-11-17
前沿 | 医疗机构网络信息安全主要风险分析及对策建议
2026-11-17
建议 | 金融业新型网络数据安全风险形势与应对建议
2026-11-16
暗网数据泄露情报精选周报(2026.11.07-2026.11.13)
2026-11-13
仅一个半月,就有上亿条信息泄露!
2026-11-13



存储域
数据库加密 诺亚防勒索访问域
数据库防水坝 数据库防火墙 数据库安全审计 动态脱敏流动域
静态脱敏 数据水印 API审计 API防控 医疗防统方运维服务
数据库运维服务 中间件运维服务 国产信创改造服务 驻场运维服务 供数服务安全咨询服务
数据出境安全治理服务 数据安全能力评估认证服务 数据安全风险评估服务 数据安全治理咨询服务 数据分类分级咨询服务 个人信息风险评估服务 数据安全检查服务 笔者按:
《数据安全法(草案)》已经正式开始公开征求意见了。前一篇文章关注《数据安全法》的立法思路:对《数据安全法》的理解和认识 | 立法思路。
本篇文章将关注《数据安全法》第十九条提出的数据分级分类的要求。在公号君看来,《数据安全法》提出的这条规定,具有重大的意义。本篇文章结合此前开展的一个课题研究【数据安全管理视角下的数据分类研究:研究报告全文】,来探讨《数据安全法》第十九条的重大创新。
先摆出来《数据安全法》第十九条:
第十九条 国家根据数据在经济社会发展中的重要程度,以及一旦遭到篡改、破坏、泄露或者非法获取、非法利用,对国家安全、公共利益或者公民、组织合法权益造成的危害程度,对数据实行分级分类保护。
各地区、各部门应当按照国家有关规定,确定本地区、本部门、本行业重要数据保护目录,对列入目录的数据进行重点保护。
一、国家层面开展数据分级分类工作
要特别注意到第十九条第一款中规定的数据分级分类的主体——国家。而在《数据安全法》之前,我国现有的法律法规也有数据分级分类的规定,但是分级分类的主体绝大多数是规范对象自身,而非国家。以下举例说明:
1、国务院2018年3月17日发布的《科学数据管理办法》第十条规定:
“科学数据中心是促进科学数据开放共享的重要载体,由主管部门委托有条件的法人单位建立,主要职责是:(一)承担相关领域科学数据的整合汇交工作;(二)负责科学数据的分级分类、加工整理和分析挖掘;(三)保障科学数据安全,依法依规推动科学数据开放共享;(四)加强国内外科学数据方面交流与合作”。
《科学数据管理办法》第二十条规定:“法人单位要对科学数据进行分级分类,明确科学数据的密级和保密期限、开放条件、开放对象和审核程序等,按要求公布科学数据开放目录,通过在线下载、离线共享或定制服务等方式向社会开放共享”。
2、中国证券监督管理委员会2019年6月1日实施的《证券基金经营机构信息技术管理办法》(第152号令)第三十条规定:
“证券基金经营机构应当将经营及客户数据按照重要性和敏感性进行分类分级,并根据不同类别和级别作出差异化数据管理制度安排”。
从上述规定可以看到,要求规范对象本身开展数据分类分级(本文称之为自下而上的路径),与国家自己开展数据分级分类工作(本文称之为自上而下的路径),会有这本质的区别。
二、自下而上路径的展开和根本目的
相对于法律层面(主要是行政法规和部门规章)止步于提出数据分类分级要求,近两年一些部门在其发布的工作性文件中,提出了数据分类分级的具体标准。以下举例说明:
工业和信息化部2020年2月印发的《工业数据分类分级指南(试行)》中,提出了对工业数据的分类和分级标准。
第五条规定:“工业企业结合生产制造模式、平台企业结合服务运营模式,分析梳理业务流程和系统设备,考虑行业要求、业务规模、数据复杂程度等实际情况,对工业数据进行分类梳理和标识,形成企业工业数据分类清单”。
第六条中给出了工业企业的数据分类范例:“工业企业工业数据分类维度包括但不限于研发数据域(研发设计数据、开发测试数据等)、生产数据域(控制信息、工况状态、工艺参数、系统日志等)、运维数据域(物流数据、产品售后服务数据等)、管理数据域(系统设备资产信息、客户与产品信息、产品供应链数据、业务统计数据等)、外部数据域(与其他主体共享的数据等)”。
第七条给出了平台工业企业的数据分类范例:“平台企业工业数据分类维度包括但不限于平台运营数据域(物联采集数据、知识库模型库数据、研发数据等)和企业管理数据域(客户数据、业务合作数据、人事财务数据等)”。
可以看出,《工业数据分类分级指南(试行)》遵循了前面所说的“自下而上的路径”,但其更进一步,提出了“自下而上的路径”可资采取的方法。
从第五、六、七条来看,这是一种所谓的“实然路径”——此种路径的基本思路是不改变企业实际如何组织生产的方式和流程(用大白话说就是:“是什么就是什么”),且客观描述在这个方式和流程中所收集、产生出的数据类型。
此种“实然路径”的另一例证是证监会于2018年9月27日正式公布实施《证券期货业数据分类分级指引》(JR/T0158—2018)。在这个标准中,数据分类的方法是:
《证券期货业数据分类分级指引》6.4要求:“本标准推荐的分类分级方法,从业务条线出发,首先对业务细分,其次对数据细分,形成从总到分的树形逻辑体系结构,最后,对分类后的数据确定级别;同时,推荐考虑确定数据形态”。
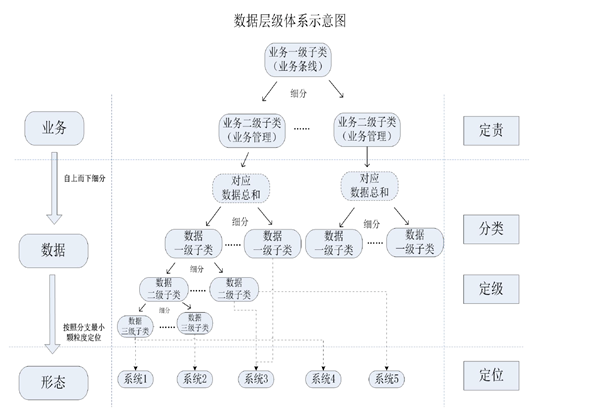
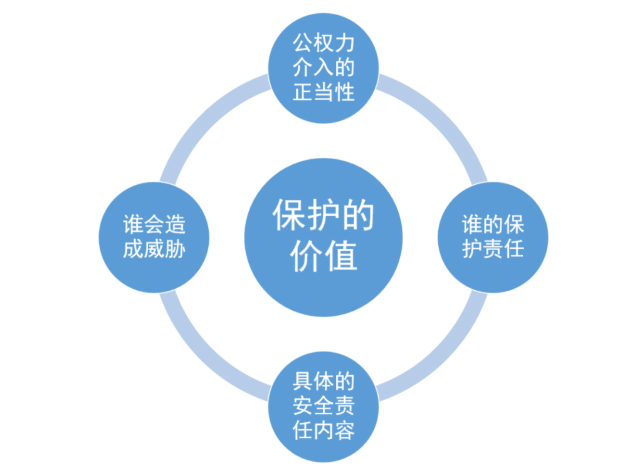
具体的例子如下:
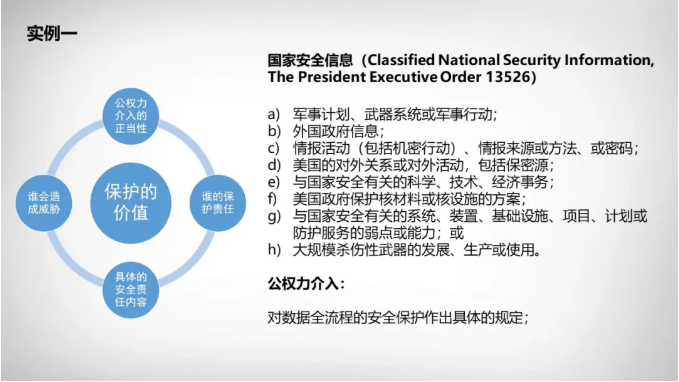
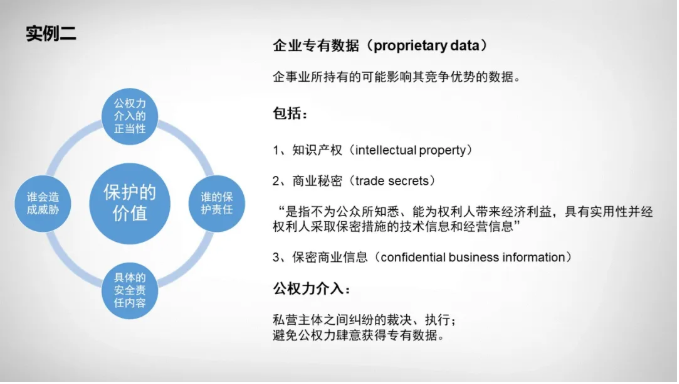
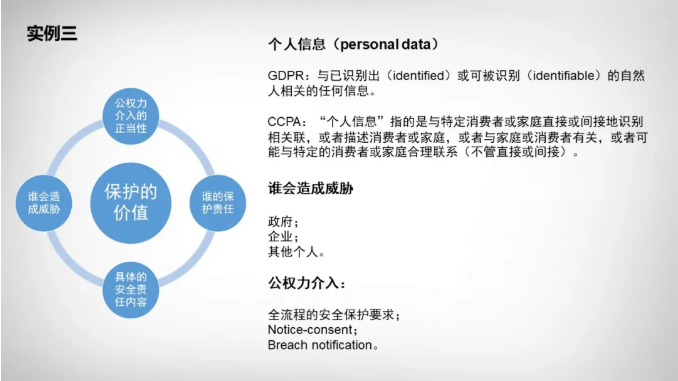
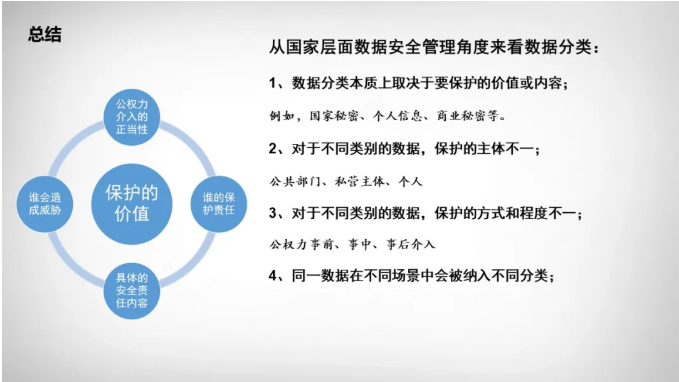
总结起来,数据安全的目标如下表所示:
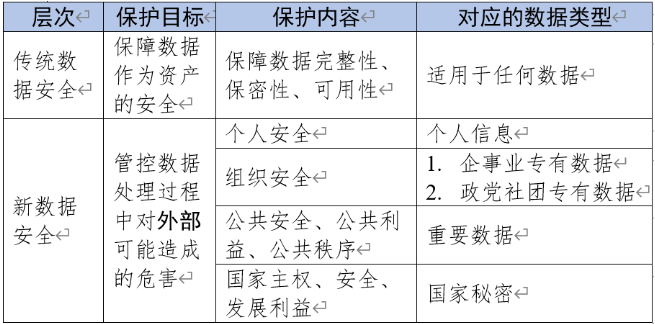
结合国标31167中的“敏感信息”,以及《国家网络安全事件应急预案》中的“重要敏感信息”的定义,公号君进一步将“个人信息、企事业专有数据、政党社团专有数据、重要数据”,统称为“敏感信息”或“重要敏感信息”,并得到了如下的数据分类框架:
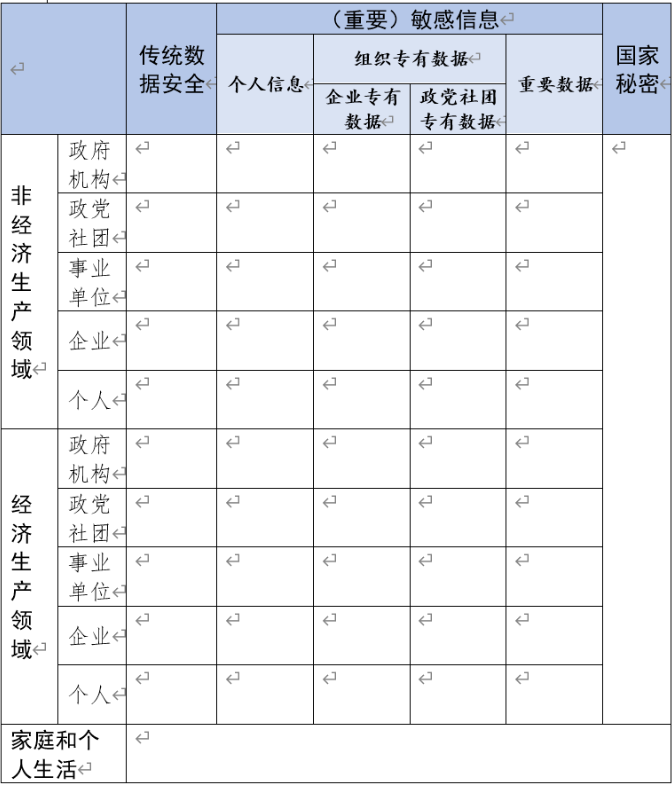
五、对《数据安全法》第十九条的理解
《数据安全法》第十九条正是提出了“自上而下的路径”。该条要求国家根据所保护价值(“国家安全、公共利益或者公民、组织合法权益”),以及对所保护价值的危害后果(“一旦遭到篡改、破坏、泄露或者非法获取、非法利用”......“造成的危害程度”),来开展数据分级分类的工作。
总的看来,笔者在【数据安全管理视角下的数据分类研究:研究报告全文】这项研究中提出的数据分类思路,和《数据安全法》第十九条的思路非常契合。
而且从《数据安全法》的全文,以及正在制定的《个人信息保护法》来看,从数据安全监管的角度,国家对数据的分类思路已经呼之欲出:
1、数据——指任何以电子或者非电子形式对信息的记录。
2、个人信息
3、重要数据
对这三类数据,《网络安全法》、《数据安全法》、《个人信息保护法》提出了配套的安全保护要求。限于篇幅原因,本文对这部分就不展开了。【注:对于《数据安全法》中提出的“政务数据”这个类别,公号君认为是从“自下而上”路径提出的。】
本文转载自网安寻路人,如有侵权请联系删除
 官方订阅号
 官方服务号
 第59号
 浙公网安备 33010502006954号


