前沿 | 医疗机构网络信息安全主要风险分析及对策建议
2026-11-17
建议 | 金融业新型网络数据安全风险形势与应对建议
2026-11-16
暗网数据泄露情报精选周报(2026.11.07-2026.11.13)
2026-11-13
仅一个半月,就有上亿条信息泄露!
2026-11-13
通知 | 工信部:加强智能体终端设备进网管理
2026-11-12



存储域
数据库加密 诺亚防勒索访问域
数据库防水坝 数据库防火墙 数据库安全审计 动态脱敏流动域
静态脱敏 数据水印 API审计 API防控 医疗防统方运维服务
数据库运维服务 中间件运维服务 国产信创改造服务 驻场运维服务 供数服务安全咨询服务
数据出境安全治理服务 数据安全能力评估认证服务 数据安全风险评估服务 数据安全治理咨询服务 数据分类分级咨询服务 个人信息风险评估服务 数据安全检查服务 
交通运输行业中智能票务系统和技术解决方案的应用越来越普遍,因而交通系统的网络安全问题也日益受到关注。
交通系统网络安全是个重大问题
2019 年8月,伦敦交通局(TfL)被迫暂时关闭其牡蛎卡系统的在线设施,因为数据泄露导致大约1200个客户账号被盗。2019年7月,因“软件漏洞”导致大范围服务器宕机,纽约市大都会运输署(MTA)的地铁系统毫无预警地突然关闭了全市六条主要地铁路线。
虽然智能票务系统面临的漏洞风险是任何在线交易设施的共同问题,但交通系统本身的安全问题也十分紧迫。如果没有良好部署网络安全措施,具备物联网(IoT)和人工智能(AI)功能的交通系统会很容易受到外部干扰。用户数据面临被黑风险可能带来欺诈和盗窃方面的威胁,但交通系统的操作系统存在可能被黑的漏洞,却会导致乘客的安全直面真正的风险。
交通系统网络安全框架
意识到按“一刀切”方式实现NIST网络安全框架不切实际,美国交通安全管理局、运输部、海岸警卫队和交通系统领域(TSS)利益相关者编制了一份最适用于TSS的实现指南。
《TSS网络安全框架实现指南》旨在提供交通系统领域的指导、资源指引和一系列备选方案,帮助TSS组织机构恰当采用NIST框架。组织机构可使用此实现指南完成以下任务:
无论当前网络安全成熟度级别如何,组织机构都可以将此实现指南纳入自身文化中。对于没有正式网络安全风险管理计划的组织机构,此实现指南可以帮助理解、评估和确定网络风险优先事项。至于那些拥有正式的风险管理办公室或计划的组织机构,此指南提供了其他机制,用于审查现有计划并确定需要改进的方面,同时使当前工作与框架保持一致。
该指南通过提高网络安全意识和促进社区协同行动,指导交通系统领域在管理网络风险和提升准备度方面的努力。为达到指导目的,此实现指南将TSS战略目标与NIST网络安全框架类别保持一致。TSS战略目标是:
实现指南
下图描述了TSS组织机构推进框架实现工作所用的方法。
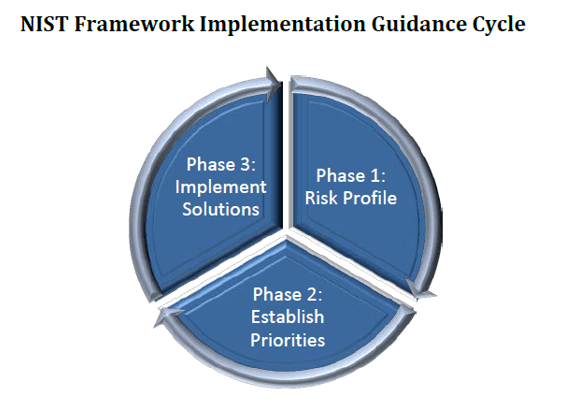
图:NIST框架实现指南周期
图中文字:
第1阶段:风险概况
第2阶段:确定优先事项
第3阶段:实现解决方案
第1阶段:确定风险概况交通系统领域实现NIST框架的基础,是确定组织机构内的网络风险情况。风险概况可以确定组织机构的风险胃纳,从而推动整体决策策略。确定后,风险概况可进一步加深组织机构对当前网络风险态势的理解,推进缓解措施改善。
第2阶段:确定优先事项第1阶段完成后,组织机构就可以精准定位改进机会,确定解决方案实现的优先顺序,以便降低总体风险状况。在指定解决方案实现策略时,组织机构应将资源分配(包括人员和资金)纳入考虑。
第3阶段:实现解决方案该指南没有推荐任何解决方案,也没有就如何实施解决方案提供任何建议,给TSS组织机构留下了选择符合自身需求的解决方案的空间。但是,应审查NIST SP 800-53、NIST SP 800-82和CIS Controls等大量出版物和标准,确保选择最适合减少组织机构特定风险的指南。
《TSS网络安全框架实现指南》:
https://www.dhs.gov/publication/tss-cybersecurity-framework-implementation-guide(点击阅读原文直接打开报告)
本文转载自数世咨询,如有侵权请联系删除
 官方订阅号
 官方服务号
 第59号
 浙公网安备 33010502006954号


