暗网数据泄露情报精选周报(2026.11.07-2026.11.13)
2026-11-13
仅一个半月,就有上亿条信息泄露!
2026-11-13
通知 | 工信部:加强智能体终端设备进网管理
2026-11-12
案例 | 涉网络“开盒”、“饭圈”乱象等,最高检发布典型案例
2026-11-11
新品|美创发布诺亚星盾终端数据安全
2026-11-10



存储域
数据库加密 诺亚防勒索访问域
数据库防水坝 数据库防火墙 数据库安全审计 动态脱敏流动域
静态脱敏 数据水印 API审计 API防控 医疗防统方运维服务
数据库运维服务 中间件运维服务 国产信创改造服务 驻场运维服务 供数服务安全咨询服务
数据出境安全治理服务 数据安全能力评估认证服务 数据安全风险评估服务 数据安全治理咨询服务 数据分类分级咨询服务 个人信息风险评估服务 数据安全检查服务 
游戏硬件制造商雷蛇(Razer)在线商店的一个不安全的数据库在网上被曝光后,遭遇了数据泄露。
Razer是一家新加坡裔美国游戏硬件制造商,以其鼠标,键盘和其他高端游戏设备而闻名。
8月19日左右,安全研究员 Bob Diachenko 发现了一个不安全的数据库,该数据库暴露了大约10万人从Razer在线商店购买商品的信息。
暴露的信息包括客户的姓名、电子邮件地址、电话号码、订单号、订单明细以及帐单和送货地址,如下所示。
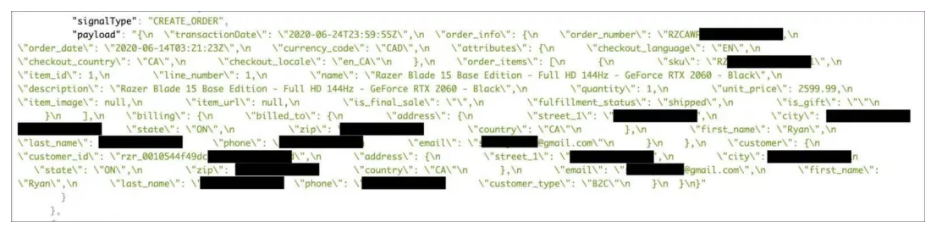
不安全数据库公开的Razer数据
几周以来,Diachenko试图联系Razer的人,以使他们可以保护暴露的数据库。
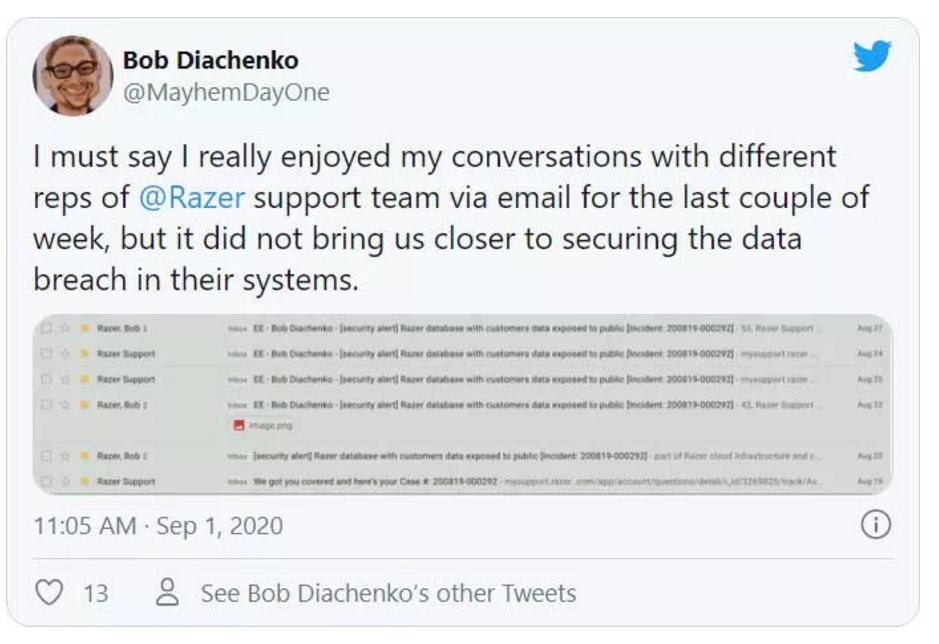
Razer对Diachenko在LinkedIn(领英)的文章发表的声明中说,他们最终于在9月9日保护了数据库服务器,并感谢研究人员的帮助。
Volodymyr先生让我们意识到服务器配置错误,可能会暴露订单详细信息、客户和发货信息。没有其他敏感数据(如:信用卡号码或密码)被曝光。服务器的错误配置已经在9月9日被修复,之后才被公之于众。
我们非常感谢您,对于此问题已深表歉意,并已采取一切必要措施解决该问题,并对我们的IT安全性和系统进行了彻底的审查。我们将继续致力于确保所有客户的数字安全性。
如果威胁行为者访问了这些数据,他们可以在有针对性的网络钓鱼活动中使用这些信息来收集更敏感的信息,如密码和信用卡详细信息。
虽然尚不确定是否有威胁行动者在修补之前就已获得了暴露的数据,但对于用户来说,对潜在的鱼叉式网络钓鱼活动保持警惕是至关重要的。
如果您曾经从Razer的在线商店购买过东西,请小心任何来自游戏公司的电子邮件。
此外,如果您收到声称来自Razer的电子邮件,请确认登录的是razer.com网站,千万不要在其他域名下进行操作。
参考及来源:https://www.bleepingcomputer.com/news/security/razer-data-leak-exposes-personal-information-of-gamers/
本文转载自嘶吼,如有侵权请联系删除
 官方订阅号
 官方服务号
 第59号
 浙公网安备 33010502006954号


