暗网数据泄露情报精选周报(2026.11.07-2026.11.13)
2026-11-13
仅一个半月,就有上亿条信息泄露!
2026-11-13
通知 | 工信部:加强智能体终端设备进网管理
2026-11-12
案例 | 涉网络“开盒”、“饭圈”乱象等,最高检发布典型案例
2026-11-11
新品|美创发布诺亚星盾终端数据安全
2026-11-10



存储域
数据库加密 诺亚防勒索访问域
数据库防水坝 数据库防火墙 数据库安全审计 动态脱敏流动域
静态脱敏 数据水印 API审计 API防控 医疗防统方运维服务
数据库运维服务 中间件运维服务 国产信创改造服务 驻场运维服务 供数服务安全咨询服务
数据出境安全治理服务 数据安全能力评估认证服务 数据安全风险评估服务 数据安全治理咨询服务 数据分类分级咨询服务 个人信息风险评估服务 数据安全检查服务以GDPR为代表的隐私立法,和其中相对突出的“数据本地化”,都是时势。对相关规制,无论是立法过程中,还是实际生效后,企业在跨境传输数据方面或有障碍,也都是最焦灼的争点(之一)。相应影响,有没有,有多大?发放问卷做调查,涉足田野看实践,来回答这一问题,是研究者正积极开展的工作。Tomiura等三位学者调查,是现有进展代表之一。之外,除开通常观念中的“数据跨境”,“白”“灰”“黑”的其它各色流动,同样值得关注。
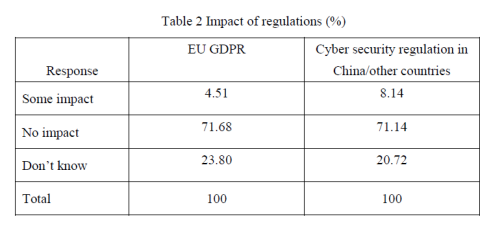
表1 企业对“GDPR(左)/《网络安全法》等规制(右)是否对企业有所影响”的答复。从上至下:有一些影响、没有影响、不清楚
原文简明。作者向四千余家大中型日本企业发放问卷,询问在GDPR等规制下所受的影响、涉及的信息、应对的措施,等等。影响如上:近5%企业认为,GDPR对企业“有一些影响”。不过,这些也是生产率相对较高的企业。同时,无论是个人还是非个人信息,涉及跨境流动的企业比例,均极低。应对方面,在声称“有一些影响”的企业中,约三分之一将数据收集与处理本土化,尚有近一半称已“加强管理”。组织结构层面的变化,则相当微弱。
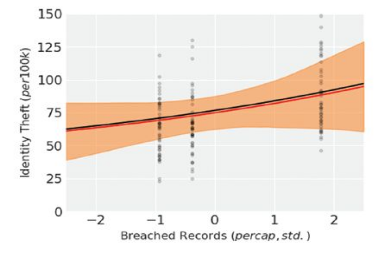
图1 既有研究估计得到的,“是否施行信息泄露通知法律”与“身份信息泄露案件”数量间的相关性,十分微弱,且并不显著。
以上是数据跨境研究中,较有代表性的进展之一。如此,相关讨论,常常忽略跨境流动中相当庞大、而声名不彰的层面:各类或合法,或非法的跨境交易。实际上,在前述问卷中,即使是“受到一些影响”的企业,跨境流动对象,多限于企业内部。遗憾的是,有关GDPR等立法如何在较大范围内影响两类交易,所知依然不多。合法交易上,研究前沿,仍集中在描述市场本身的成员、规模和结构;非法交易上,仅有特定条款对泄露风险的影响。
本文来自安全内参,如有侵权联系删除
 官方订阅号
 官方服务号
 第59号
 浙公网安备 33010502006954号


