通知 | 工信部:加强智能体终端设备进网管理
2026-11-12
案例 | 涉网络“开盒”、“饭圈”乱象等,最高检发布典型案例
2026-11-11
新品|美创发布诺亚星盾终端数据安全
2026-11-10
演讲 | 李强在2026年世界互联网大会乌镇峰会开幕式上的主旨演讲(全文)
2026-11-10
国家数据局:将实施新一轮“数据要素×”三年行动
2026-11-09



存储域
数据库加密 诺亚防勒索访问域
数据库防水坝 数据库防火墙 数据库安全审计 动态脱敏流动域
静态脱敏 数据水印 API审计 API防控 医疗防统方运维服务
数据库运维服务 中间件运维服务 国产信创改造服务 驻场运维服务 供数服务安全咨询服务
数据出境安全治理服务 数据安全能力评估认证服务 数据安全风险评估服务 数据安全治理咨询服务 数据分类分级咨询服务 个人信息风险评估服务 数据安全检查服务卡巴斯基最近的一项调查研究发现,超过三分之二(69%)的威胁情报分析师活跃于各个专业社群,但其中48%从事IT和网络安全职业的分析师不能共享通过社群发现的威胁情报成果。
卡巴斯基长期倡导网络空间国际合作,致力于推进跨全球IT安全领域的联合倡议。这家安全公司认为,合作和共享才是对抗不断进化的网络威胁的最佳方式。因此,卡巴斯基问询了全球5200多位IT及网络安全从业人员,想要摸清其他公司企业是否准备协作和共享威胁情报。
研究发现,担负威胁情报分析职责的受访者更倾向于参与专业论坛和博客(41%)、暗网论坛(33%)或社交媒体讨论组(21%)。
但谈到共享自身发现时,仅50%的受访者实际公开过自己的发现。与之相反,在允许外部共享的公司里,79%的安全分析师确实公开分享过自己的发现。7%的情况下,安全分析师甚至顶着公司禁止共享的规定仍旧公开自己的威胁情报发现。
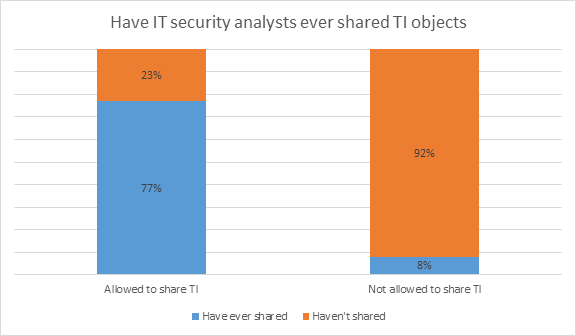
图:IT安全分析师共享过威胁情报的占比
卡巴斯基的专家指出,之所以会规定此类限制,有部分原因是出于安全考虑,怕一旦某些威胁情报在公司能够响应攻击之前公开了,网络罪犯就可能会意识到自己已被检测,进而改变战术。为帮助IT安全团队在不暴露调查行动的情况下分析可疑对象,卡巴斯基通过免费访问的卡巴斯基威胁情报门户提供私密提交模式选项。采用这种模式,网络罪犯就不会知道有人共享了样本,而分析师亦能继续收到所需数据。
卡巴斯基技术解决方案产品管理组经理AnatolySimonenko表示:“任何信息,无论是新恶意软件或所用技术分析洞见,都是对抗高级威胁的宝贵资源。所以我们频繁通过我们的信息资源和威胁情报服务共享威胁研究发现。我们鼓励安全分析师也以同样的协作方式帮助他人。”
本文来自安全内参,如有侵权联系删除
 官方订阅号
 官方服务号
 第59号
 浙公网安备 33010502006954号


