暗网数据泄露情报精选周报(2026.11.07-2026.11.13)
2026-11-13
仅一个半月,就有上亿条信息泄露!
2026-11-13
通知 | 工信部:加强智能体终端设备进网管理
2026-11-12
案例 | 涉网络“开盒”、“饭圈”乱象等,最高检发布典型案例
2026-11-11
新品|美创发布诺亚星盾终端数据安全
2026-11-10



存储域
数据库加密 诺亚防勒索访问域
数据库防水坝 数据库防火墙 数据库安全审计 动态脱敏流动域
静态脱敏 数据水印 API审计 API防控 医疗防统方运维服务
数据库运维服务 中间件运维服务 国产信创改造服务 驻场运维服务 供数服务安全咨询服务
数据出境安全治理服务 数据安全能力评估认证服务 数据安全风险评估服务 数据安全治理咨询服务 数据分类分级咨询服务 个人信息风险评估服务 数据安全检查服务据彭博社报道,美国当局周四表示,在黑客使用有效的访问凭据后,一家未具名的美国联邦机构遭到了网络攻击。据美国网络安全与基础设施安全局(CISA)称,虽然没有透露有关黑客的许多细节,但联邦当局确实泄露了黑客能够浏览目录,复制至少一个文件并泄露数据的信息。

当局称,黑客植入了恶意软件,该恶意软件逃避了该机构的保护系统,并通过对多个用户的Microsoft 365帐户和域管理员帐户使用有效的访问凭据来获得对网络的访问权限。
调查人员无法确定黑客最初是如何获得证书的。但是该机构表示,黑客有可能通过利用Pulse Secure虚拟专用网络服务器中的一个已知漏洞来获取它们。
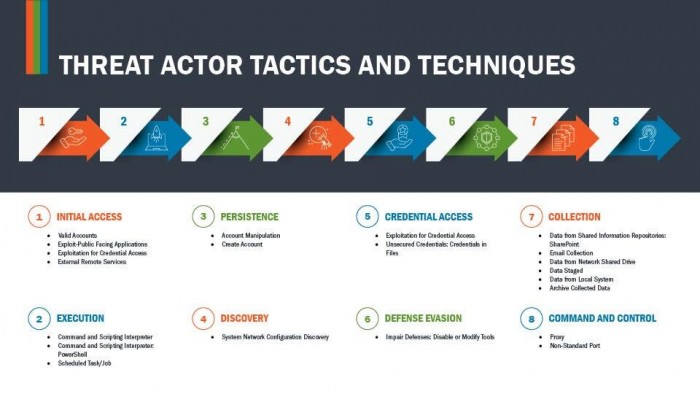
据美国国土安全部官员称,网络攻击事件与即将举行的美国大选无关。CISA是该部门的一部分。
CISA发布了有关该漏洞的技术细节,但未提供有关窃取了哪些数据或该黑客是否由一个另一个国家实施的信息。美国政府有时会公开此类“技术指标”,以便公司或其他政府可以检查自己的系统是否受到攻击。
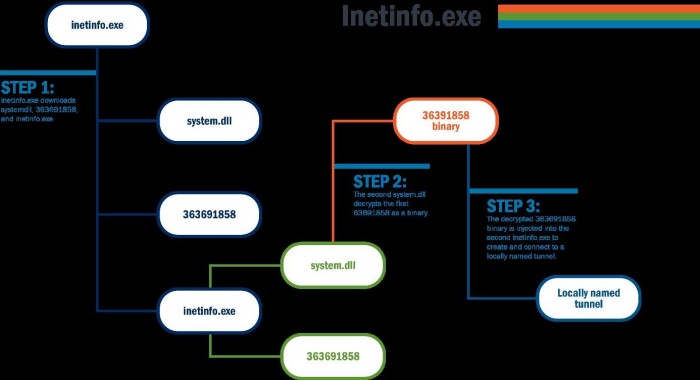
CISA通过监视联邦民用机构的入侵检测系统意识到了这一漏洞。
 官方订阅号
 官方服务号
 第59号
 浙公网安备 33010502006954号


