暗网数据泄露情报精选周报(2026.11.07-2026.11.13)
2026-11-13
仅一个半月,就有上亿条信息泄露!
2026-11-13
通知 | 工信部:加强智能体终端设备进网管理
2026-11-12
案例 | 涉网络“开盒”、“饭圈”乱象等,最高检发布典型案例
2026-11-11
新品|美创发布诺亚星盾终端数据安全
2026-11-10



存储域
数据库加密 诺亚防勒索访问域
数据库防水坝 数据库防火墙 数据库安全审计 动态脱敏流动域
静态脱敏 数据水印 API审计 API防控 医疗防统方运维服务
数据库运维服务 中间件运维服务 国产信创改造服务 驻场运维服务 供数服务安全咨询服务
数据出境安全治理服务 数据安全能力评估认证服务 数据安全风险评估服务 数据安全治理咨询服务 数据分类分级咨询服务 个人信息风险评估服务 数据安全检查服务还记得7月15日那场Twitter史上最严重的安全事故吗?
当时Twitter上众多大V账户集体被黑,然后发布了一些与数字货币相关的钓鱼消息,上钩的人也真不少,不到一天的时间,这个诈骗网站使用的区块链主地址就收集了超过12.5个比特币。
这也让Twitter十分头疼,他们内部对此事开展了紧急调查,最后发现原来内部出了一个内鬼。
时隔多日,该事件有了最新进展。
三人被指控与这场Twitter被黑事件有关,其中包括一名17岁的男性Graham Ivan Clark,来自佛罗里达州坦帕市。当局已经逮捕了他,并指控他是这起事件的主谋。根据希尔斯堡州检察官Andrew Warren办公室的一份声明,Clark面临与此次黑客攻击有关的30项重罪指控。
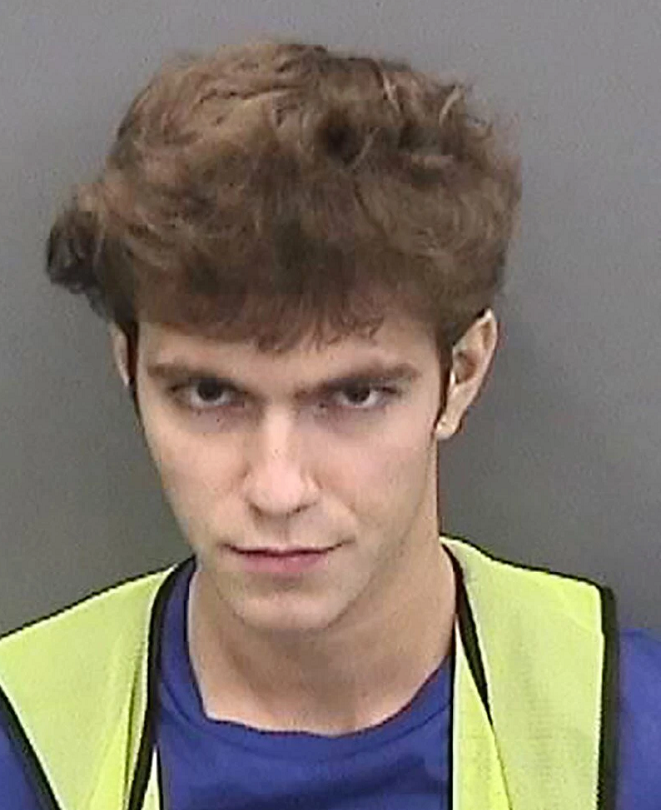
佛罗里达当局表示,与Clark有关的加密货币账户从这起骗局中获利逾10万美元。
同样受到指控的还有19岁的英国人Mason Sheppard和22岁的佛罗里达州奥兰多人Nima Fazeli。美国司法部表示,上周五,两人都受到了司法部的指控。
Twitter周五表示,“我们感谢执法部门在此次调查中迅速采取的行动。”
据悉,这些黑客锁定了130个帐户。他们设法从45个帐户发送推文,访问36个直接消息收件箱以及从7个账户中下载Twitter数据。
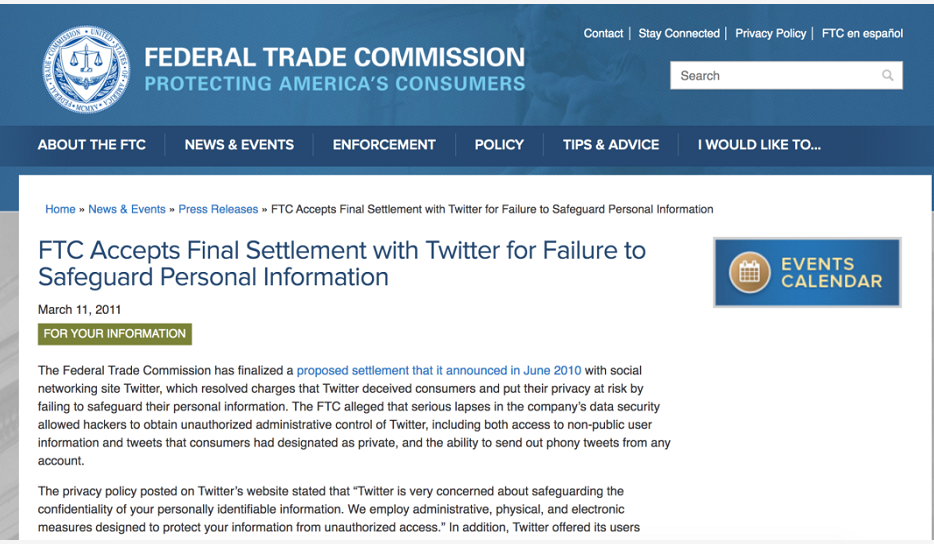
这次攻击的机制再次引发了人们对Twitter数据安全方法的担忧。据《华尔街日报》了解到,这个月中旬的事件是自2011年该公司就其安全措施的弱点与联邦贸易委员会(Federal Trade Commission)达成一致后,与内部人员访问Twitter系统有关的第三起重大安全问题。
Twitter表示,联邦贸易委员会可能很快就会因不当使用用户电话号码和电子邮件地址对其处以高达2.5亿美元的罚款。因为Twitter违反了2011年与联邦贸易委员会达成的关于不再误导消费者保护个人信息的协议,所以可能会被处以罚款。
相关链接:
https://www.ftc.gov/news-events/press-releases/2011/03/ftc-accepts-final-settlement-twitter-failure-safeguard-personal-0
在2013年至2019年期间,Twitter使用“出于安全和保障目的”提供的电话号码和电子邮件地址来帮助定向广告。Twitter早在10月份就披露了这一行为,称这是“无意中”做的,并称之为“一个错误”。联邦贸易委员会显然认为,Twitter没有披露他们的数据可能被以这种方式使用,从而误导了消费者。
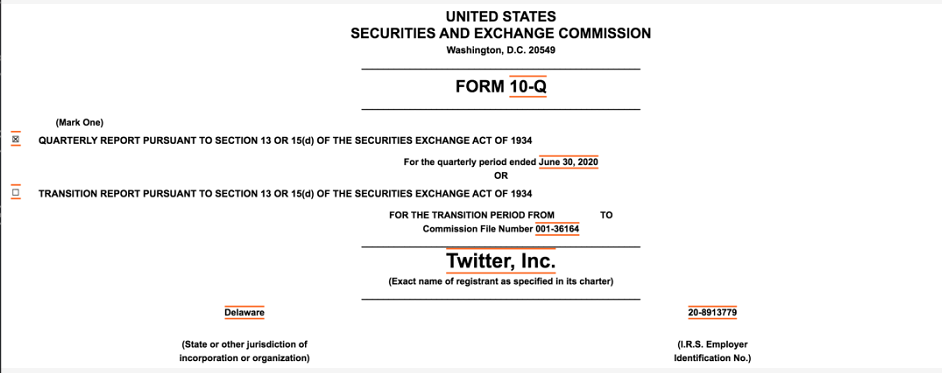
Twitter称,委员会于7月28日发送了一份投诉草案,描述了据称违反2011年协议的行为。推特估计,它可能会被罚款1.5亿至2.5亿美元,并预留了1.5亿美元的罚款预期。Twitter在提交给美国证券交易委员会(Securities and Exchange Commission)的10-Q文件中写道:“此事仍未解决,无法保证任何最终结果的时机或条款。”
文件链接:
https://www.sec.gov/ix?doc=/Archives/edgar/data/1418091/000141809120000158/twtr-20200630.htm
Twitter的一位发言人表示,公司提交的10-Q报告中“包括了一个估计的和解范围”,因为投诉是在7月23日提交季度报告后收到的。
Twitter之前曾说过,黑客使用电话欺骗了社交媒体公司的员工,使他们无法访问。该公司在推特上写道:“这次攻击是基于重大的协同努力,企图误导某些员工并利用人为漏洞来访问我们的内部系统。”
该公司表示,在窃取员工凭证并进入Twitter系统后,黑客能够将其他有权访问帐户支持工具的员工锁定为目标。
检方表示,Twitter账户的使用权随后被卖给了一个名为OGUsers的在线论坛上的一系列人。事件发生后,密苏里州共和党参议员Josh Hawley给Twitter负责人Jack Dorsey写了一封信,要求提供有关此次黑客攻击的进一步信息,包括该公司过去是否考虑过更严格的访问控制措施,如果考虑过,为什么决定不实施这些措施。
推特上周表示,该公司正在加速努力提高其安全性和工具。“我们还在改进检测和防止对内部系统进行不当访问的方法,并将我们许多团队的安全工作列为优先事项。”
相关报道:
https://www.wsj.com/articles/federal-authorities-arrest-suspect-in-twitter-hack-11596223550
https://www.theverge.com/2020/8/3/21353232/twitter-ftc-fine-misused-email-phone-advertising-2011-settlement
 官方订阅号
 官方服务号
 第59号
 浙公网安备 33010502006954号


